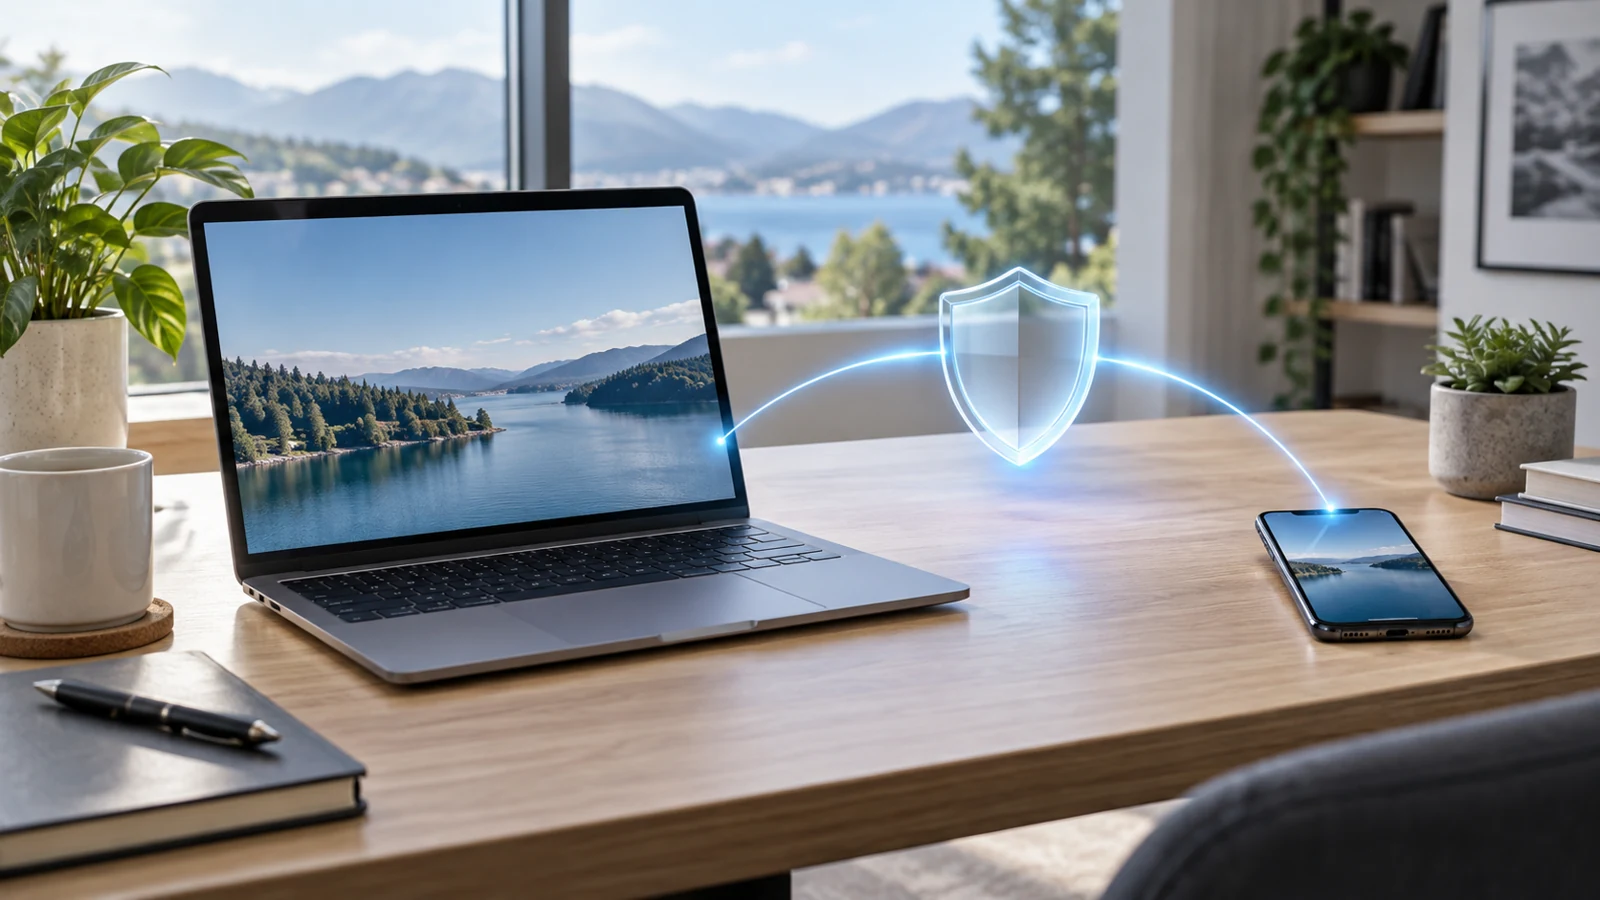
VPN、IPv6与DNS常被混淆,实则功能维度不同:VPN是加密隧道协议栈,IPv6是网络层地址协议版本,DNS是域名解析服务。三者可独立存在,也可协同工作,但核心职责互不替代。比较选择依据时,梯子应聚焦具体场景的需求——是安全隔离、地址资源扩展,还是名称到地址的映射。
核心功能区别
VPN(虚拟专用网)的核心作用是建立加密通道,使数据在公共网络上传输时保持机密性与完整性。它不改变网络层地址类型,仍可使用IPv4或IPv6承载。IPv6是互联网协议第六版,主要提供更大的地址空间(128位地址),改善路由效率并内置IPsec支持,但不默认提供加密或隐私保护。DNS(域名系统)负责将人类可读的域名(如 example.com)解析为IP地址,是连接层之上的应用层服务,与传输安全无直接关系。
三种网络技术各司其职:加密、寻址与解析的协同工作场景。
选择依据:企业远程办公场景
若企业员工需远程访问内部资源,且内部系统仅部署IPv4地址,优先选择支持IPv4的VPN方案(如IPsec或SSL VPN),确保加密与身份认证。IPv6在此场景中非必需,除非企业已全面向IPv6迁移。DNS通常由ISP或企业内网提供,用于解析内部域名,但无需因IPv6而额外配置DNS服务器,除非存在双栈环境下的解析策略需求。
选择依据:移动设备公网访问场景
个人用户在日常浏览中,樱花猫若ISP同时提供IPv4和IPv6双栈接入,设备可能优先使用IPv6访问支持IPv6的网站。此时若使用基于IPv6的DNS解析(AAAA记录),需确保DNS服务支持该记录类型。VPN在此场景中非必需,除非用户需绕过网络限制或增强隐私。注意:启用IPv6并不自动获得加密,若隐私敏感,可结合DoH(DNS-over-HTTPS)或DoT增强DNS查询安全性,但需客户端与应用支持。
关键误区澄清
认为“启用IPv6即更私密”是错误认知。IPv6本身不加密流量,仅扩展地址空间;隐私需依赖链路本地地址扩展(RFC 4941)等机制,且默认未开启。VPN的匿名性也非绝对,仍受出口IP、日志策略影响。DNS解析结果可能受缓存、梯子本地劫持影响,建议通过权威DNS服务器或加密通道验证。